TIÊU CHUẨN ISO IEC 20000-1:2018 LÀ GÌ?
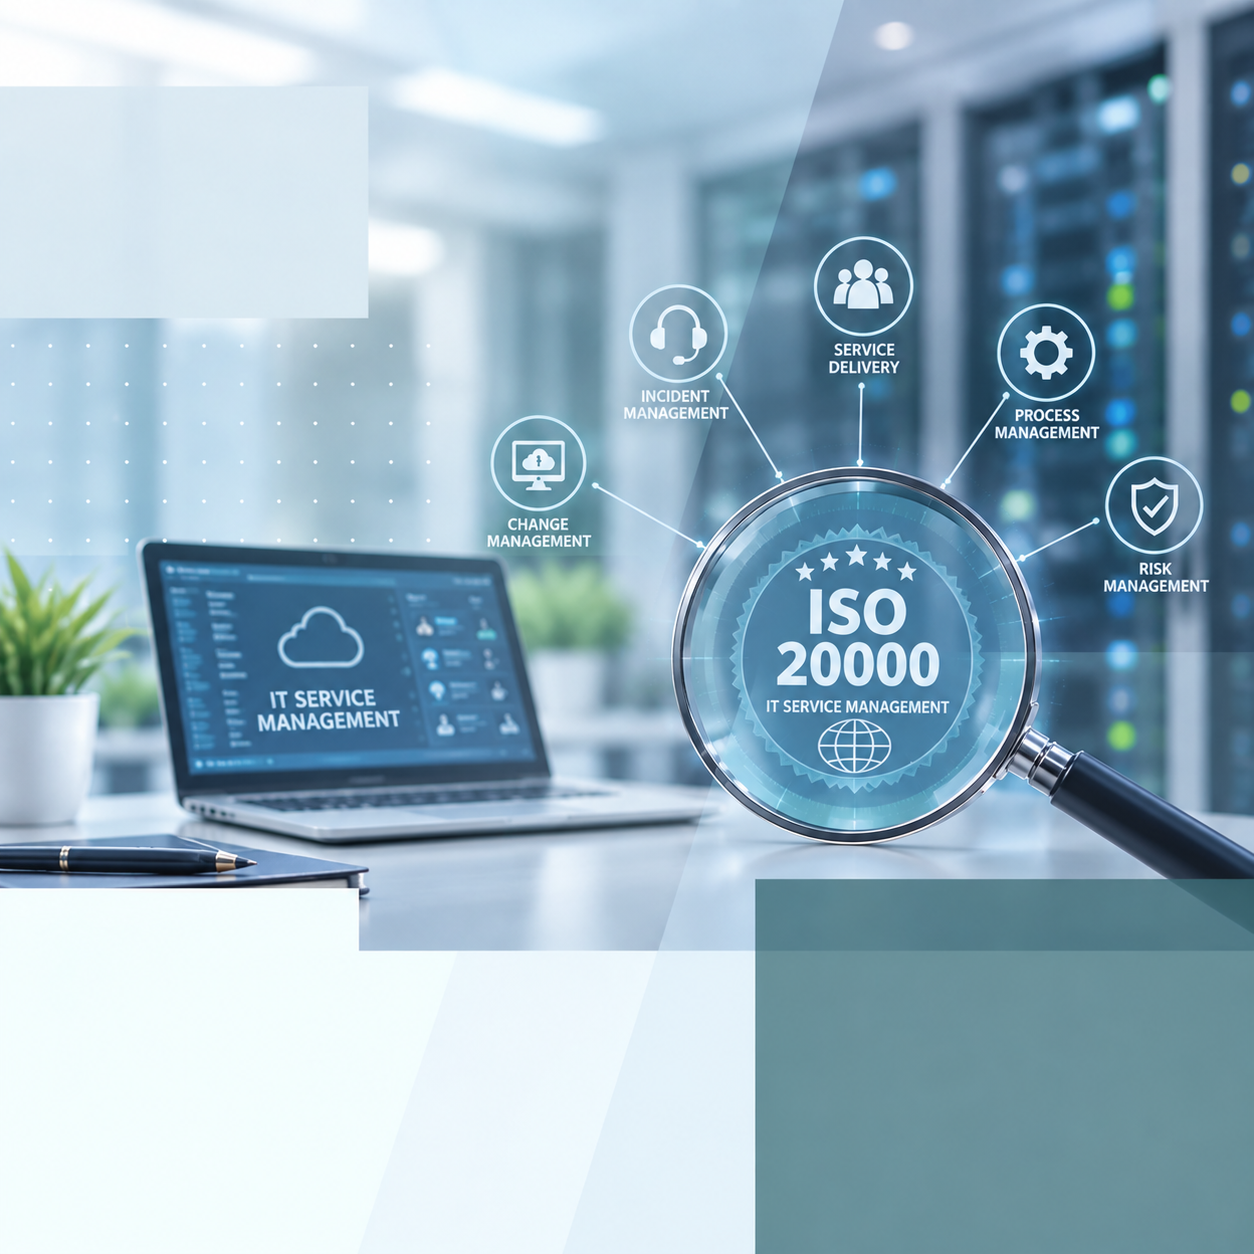
ISO/IEC 20000-1:2018 là tiêu chuẩn quốc tế quy định các yêu cầu đối với Hệ thống quản lý dịch vụ (Service Management System - SMS). Tiêu chuẩn yêu cầu tổ chức thiết lập, thực hiện, duy trì và cải tiến liên tục SMS để hoạch định, thiết kế, chuyển đổi, cung cấp và cải tiến dịch vụ theo các yêu cầu đã xác định và tạo ra giá trị.
Mặc dù thuộc lĩnh vực công nghệ thông tin, tiêu chuẩn tập trung vào quản lý dịch vụ thay vì quy định một công nghệ hoặc công cụ cụ thể. SMS có thể áp dụng cho tổ chức cung cấp dịch vụ cho khách hàng bên ngoài hoặc cho một bộ phận nội bộ của tổ chức.
Phiên bản hiện hành là ISO/IEC 20000-1:2018, phiên bản thứ ba, cùng Sửa đổi 1:2024 về biến đổi khí hậu. Tiêu chuẩn đã được ISO xác nhận tiếp tục có hiệu lực sau kỳ xem xét năm 2023.
CHỨNG NHẬN ISO IEC 20000-1:2018 LÀ GÌ?
Chứng nhận ISO/IEC 20000-1:2018 là hoạt động đánh giá của bên thứ ba nhằm xác nhận SMS của tổ chức phù hợp với các yêu cầu áp dụng của tiêu chuẩn và được thực hiện có hiệu lực trong phạm vi chứng nhận.
Chứng nhận hướng đến hệ thống quản lý dịch vụ của tổ chức, không phải chứng nhận riêng cho một phần mềm, nền tảng hoặc sản phẩm công nghệ. Phạm vi chứng nhận cần xác định rõ tổ chức, địa điểm, dịch vụ, khách hàng và các đơn vị tham gia quản lý vòng đời dịch vụ.
Các nhóm yêu cầu chuyên môn trọng yếu gồm:
✓ Bối cảnh, phạm vi, chính sách và mục tiêu của SMS
✓ Hoạch định và kiểm soát danh mục dịch vụ, yêu cầu dịch vụ và vòng đời dịch vụ
✓ Quản lý quan hệ kinh doanh, thỏa thuận mức dịch vụ và báo cáo dịch vụ
✓ Quản lý nhà cung cấp nội bộ, bên ngoài và chuỗi cung ứng dịch vụ
✓ Ngân sách và kế toán dịch vụ, quản lý nhu cầu và quản lý năng lực
✓ Quản lý thay đổi, thiết kế và chuyển đổi dịch vụ mới hoặc thay đổi
✓ Quản lý sự cố, yêu cầu dịch vụ, vấn đề, tính sẵn sàng và tính liên tục dịch vụ
✓ Quản lý tài sản, cấu hình, tri thức và an toàn thông tin
✓ Đánh giá kết quả hoạt động, đánh giá nội bộ, xem xét của lãnh đạo và cải tiến
DOANH NGHIỆP NÀO CẦN CHỨNG NHẬN ISO/IEC 20000-1:2018
ISO/IEC 20000-1 áp dụng cho tổ chức hoặc bộ phận chịu trách nhiệm quản lý và cung cấp một hay nhiều dịch vụ. Các đối tượng điển hình gồm:
✓ Doanh nghiệp cung cấp dịch vụ công nghệ thông tin và dịch vụ được quản lý
✓ Trung tâm dữ liệu, điện toán đám mây, hạ tầng mạng và viễn thông
✓ Đơn vị phát triển, vận hành và hỗ trợ phần mềm hoặc nền tảng số
✓ Bộ phận công nghệ thông tin nội bộ của ngân hàng, sản xuất, bán lẻ, logistics hoặc y tế
✓ Trung tâm hỗ trợ người dùng, service desk và đơn vị vận hành dịch vụ
✓ Doanh nghiệp cung cấp dịch vụ thuê ngoài quy trình nghiệp vụ có thành phần công nghệ
✓ Cơ quan nhà nước, trường học và tổ chức công quản lý dịch vụ số
✓ Tổ chức cần chứng minh năng lực quản lý dịch vụ trong đấu thầu hoặc chuỗi cung ứng
KHI NÀO DOANH NGHIỆP NÊN CHỨNG NHẬN ISO/IEC 20000-1?
✓ Khách hàng hoặc hồ sơ mời thầu yêu cầu chứng nhận hệ thống quản lý dịch vụ
✓ Cần chuẩn hóa cách tiếp nhận, phân loại, ưu tiên và xử lý sự cố hoặc yêu cầu dịch vụ
✓ Chất lượng dịch vụ không ổn định hoặc thường xuyên không đạt SLA
✓ Có nhiều nhà cung cấp tham gia nhưng trách nhiệm và cơ chế kiểm soát chưa rõ
✓ Chuẩn bị chuyển đổi dịch vụ, triển khai nền tảng mới hoặc mở rộng quy mô vận hành
✓ Cần quản lý thay đổi chặt chẽ để giảm gián đoạn và thay đổi không thành công
✓ Muốn tích hợp quản lý dịch vụ với ISO 9001 hoặc ISO/IEC 27001
✓ Cần số liệu đáng tin cậy để đánh giá hiệu suất, chi phí và giá trị của dịch vụ
LỢI ÍCH KHI ĐẠT CHỨNG NHẬN ISO/IEC 20000-1:
► Chuẩn hóa quản lý vòng đời dịch vụ
SMS liên kết việc hoạch định, thiết kế, chuyển đổi, cung cấp và cải tiến dịch vụ thành một hệ thống thống nhất, có trách nhiệm và tiêu chí kiểm soát rõ ràng.
► Nâng cao khả năng đáp ứng yêu cầu dịch vụ
Tổ chức xác định yêu cầu dịch vụ, thỏa thuận mức dịch vụ, theo dõi kết quả và báo cáo để kiểm soát mức độ đáp ứng khách hàng.
► Giảm gián đoạn và thời gian khôi phục
Quản lý sự cố, vấn đề, thay đổi, tính sẵn sàng và tính liên tục giúp tổ chức phản ứng có kiểm soát, xử lý nguyên nhân và hạn chế sự cố tái diễn.
► Kiểm soát nhà cung cấp và chuỗi cung ứng
Tiêu chuẩn yêu cầu xác định trách nhiệm, quản lý hợp đồng, theo dõi hiệu suất và điều phối các bên tham gia cung cấp dịch vụ đầu cuối.
► Tăng tính minh bạch của hiệu suất dịch vụ
Các chỉ tiêu, SLA, báo cáo dịch vụ, dữ liệu nhu cầu và năng lực cung cấp cơ sở để đưa ra quyết định và ưu tiên nguồn lực.
► Hỗ trợ cải tiến liên tục
Đánh giá nội bộ, xem xét của lãnh đạo, phân tích dữ liệu, hành động khắc phục và quản lý cơ hội cải tiến giúp SMS tiếp tục phù hợp và có hiệu lực.
ISO/IEC 20000-1 MANG LẠI SỰ KHÁC BIỆT NHƯ THẾ NÀO?
ISO/IEC 20000-1 chuyển hoạt động quản lý dịch vụ từ cách xử lý theo từng bộ phận sang hệ thống có phạm vi, vai trò, cam kết dịch vụ và dữ liệu đánh giá thống nhất.
|
Nội dung |
Doanh nghiệp áp dụng ISO/IEC 20000-1 |
Doanh nghiệp chưa áp dụng có hệ thống |
|
Danh mục dịch vụ |
Dịch vụ, khách hàng và yêu cầu được xác định, kiểm soát |
Dịch vụ và trách nhiệm có thể không rõ |
|
Mức dịch vụ |
Có SLA, chỉ tiêu theo dõi và báo cáo định kỳ |
Cam kết khó đo lường hoặc thiếu dữ liệu |
|
Sự cố và yêu cầu |
Có phân loại, ưu tiên, chuyển cấp và thời hạn xử lý |
Phụ thuộc cá nhân và xử lý không nhất quán |
|
Vấn đề |
Phân tích nguyên nhân và quản lý lỗi đã biết |
Sự cố dễ tái diễn |
|
Thay đổi |
Đánh giá rủi ro, phê duyệt, lập lịch và xem xét kết quả |
Thay đổi có thể gây gián đoạn ngoài dự kiến |
|
Nhà cung cấp |
Theo dõi nghĩa vụ và hiệu suất trong chuỗi cung ứng |
Khó quy trách nhiệm khi dịch vụ suy giảm |
|
Cải tiến |
Ưu tiên theo dữ liệu và mục tiêu SMS |
Cải tiến rời rạc, khó chứng minh kết quả |
QUY TRÌNH CHỨNG NHẬN ISO/IEC 20000-1 TẠI KMRA
Quy trình chứng nhận gồm 8 bước chính, từ tiếp nhận yêu cầu đến đánh giá giám sát và tái chứng nhận:
Đăng ký
chứng nhận
Xem xét
yêu cầu
Lập chương trình
đánh giá
Đánh giá
Giai đoạn 1
Đánh giá
Giai đoạn 2
Thẩm xét &
Quyết định
Cấp
chứng nhận
Giám sát &
Tái chứng nhận
Bước 1: Đăng ký chứng nhận và tiếp nhận yêu cầu
Doanh nghiệp cung cấp thông tin để xác định phạm vi SMS, dịch vụ, khách hàng, địa điểm và mức độ phức tạp của hoạt động quản lý dịch vụ.
• Dịch vụ thuộc phạm vi dự kiến
• Khách hàng nội bộ hoặc bên ngoài
• Địa điểm, nhân sự và mô hình vận hành
• Nhà cung cấp nội bộ, bên ngoài và các quá trình thuê ngoài
• Công nghệ, nền tảng và các tiêu chuẩn quản lý đang áp dụng
Bước 2: Xem xét yêu cầu chứng nhận
KMRA xem xét tính đầy đủ của thông tin, năng lực cần thiết của đoàn đánh giá, phạm vi dự kiến và điều kiện thực hiện đánh giá.
Bước 3: Lập chương trình và kế hoạch đánh giá
Chương trình đánh giá được thiết lập cho chu kỳ chứng nhận. Kế hoạch từng cuộc đánh giá xác định mục tiêu, phạm vi, chuẩn mực, địa điểm, thời gian và thành viên đoàn đánh giá.
Bước 4: Đánh giá Giai đoạn 1
Đoàn đánh giá xem xét mức độ sẵn sàng của SMS trước Giai đoạn 2.
• Phạm vi, chính sách, mục tiêu và kế hoạch quản lý dịch vụ
• Danh mục dịch vụ, khách hàng và các bên tham gia vòng đời dịch vụ
• Các quá trình, thông tin dạng văn bản và bằng chứng vận hành ban đầu
• Đánh giá nội bộ, xem xét của lãnh đạo và mức độ triển khai
• Các vấn đề có thể trở thành điểm không phù hợp tại Giai đoạn 2
Bước 5: Đánh giá Giai đoạn 2
Đoàn đánh giá thu thập bằng chứng để xác định mức độ phù hợp và hiệu lực của SMS trong phạm vi chứng nhận.
• Quản lý danh mục dịch vụ, quan hệ và mức dịch vụ
• Ngân sách, nhu cầu, năng lực, tính sẵn sàng và tính liên tục
• Quản lý tài sản, cấu hình và an toàn thông tin
• Sự cố, yêu cầu dịch vụ, vấn đề và thay đổi
• Thiết kế, xây dựng và chuyển đổi dịch vụ mới hoặc thay đổi
• Kiểm soát nhà cung cấp và chuỗi cung ứng
• Đo lường, báo cáo, đánh giá nội bộ và cải tiến
Bước 6: Thẩm xét và quyết định chứng nhận
Kết quả đánh giá và hồ sơ khắc phục được thẩm xét độc lập. Quyết định chứng nhận được đưa ra khi có đủ bằng chứng về sự phù hợp và việc xử lý điểm không phù hợp theo quy định.
Bước 7: Cấp chứng nhận
Chứng nhận được cấp cho phạm vi SMS đã được đánh giá. Nội dung chứng nhận cần phản ánh rõ tổ chức, dịch vụ và địa điểm thuộc phạm vi.
Bước 8: Đánh giá giám sát và tái chứng nhận
Trong chu kỳ chứng nhận, đánh giá giám sát được thực hiện định kỳ để xác nhận SMS tiếp tục được duy trì. Trước khi kết thúc chu kỳ, tổ chức thực hiện đánh giá tái chứng nhận để xem xét gia hạn chứng nhận.
THỜI GIAN ĐẠT CHỨNG NHẬN ISO IEC 20000-1 MẤT BAO LÂU?
Thời gian triển khai và đạt chứng nhận thường từ 2 đến 6 tháng, tùy mức độ sẵn sàng của SMS, số lượng dịch vụ, địa điểm, nhà cung cấp và mức độ phức tạp của mô hình vận hành. Đây là thời gian tham khảo, không phải thời hạn cố định.
|
Mức độ sẵn sàng |
Thời gian tham khảo |
|
Đã có quy trình ITSM và dữ liệu vận hành ổn định |
Khoảng 2 - 3 tháng |
|
Có công cụ và quy trình nhưng cần chuẩn hóa SMS |
Khoảng 3 - 4 tháng |
|
Xây dựng mới hoặc có nhiều dịch vụ, địa điểm và nhà cung cấp |
Khoảng 4 - 6 tháng hoặc dài hơn |
Các yếu tố ảnh hưởng đến tiến độ gồm:
✓ Mức độ rõ ràng của phạm vi SMS và danh mục dịch vụ
✓ Sự đầy đủ của SLA, thỏa thuận với nhà cung cấp và cơ chế báo cáo
✓ Mức độ tích hợp giữa quy trình, công cụ quản lý dịch vụ và dữ liệu
✓ Thời gian vận hành để hình thành đủ hồ sơ đánh giá
✓ Kết quả đánh giá nội bộ, xem xét của lãnh đạo và hành động khắc phục
✓ Số dịch vụ, khách hàng, địa điểm, ca trực và bên tham gia chuỗi cung ứng
✓ Tiến độ xử lý điểm không phù hợp sau đánh giá chứng nhận
CHI PHÍ CHỨNG NHẬN ISO IEC 20000-1
Chi phí chứng nhận không áp dụng một mức cố định. Báo giá được xây dựng dựa trên phạm vi và thời lượng đánh giá cần thiết, trong đó thường xem xét:
✓ Số lượng nhân sự thuộc phạm vi SMS
✓ Số dịch vụ, khách hàng và địa điểm cung cấp dịch vụ
✓ Mức độ phức tạp của công nghệ, mô hình vận hành và chuỗi cung ứng
✓ Số ca làm việc, trung tâm hỗ trợ và phạm vi hoạt động liên tục
✓ Mức độ thuê ngoài và số nhà cung cấp tham gia dịch vụ
✓ Mức độ tích hợp với ISO 9001, ISO/IEC 27001 hoặc hệ thống quản lý khác
✓ Thời lượng đánh giá theo yêu cầu của chương trình chứng nhận và công nhận
LIÊN HỆ KMRA ĐỂ NHẬN BÁO GIÁ TRONG VÒNG 24 GIỜ.
KMRA sẽ trao đổi phạm vi SMS, dịch vụ, địa điểm, thời gian đánh giá và chi phí dự kiến trên cơ sở thông tin thực tế của doanh nghiệp.
TẠI SAO CHỌN KMRA?
► Đánh giá theo yêu cầu quốc tế
Chương trình chứng nhận được thực hiện theo các yêu cầu áp dụng nhằm bảo đảm tính khách quan, nhất quán và độ tin cậy của quyết định chứng nhận.
► Hơn 10 năm kinh nghiệm tại Việt Nam
KMRA được phát triển từ nền tảng kinh nghiệm của KMR Việt Nam trong hoạt động đánh giá và chứng nhận hệ thống quản lý.
► Chuyên gia có kinh nghiệm quản lý dịch vụ
Đoàn đánh giá được bố trí theo năng lực phù hợp với phạm vi SMS, mô hình cung cấp dịch vụ và công nghệ của tổ chức.
► Hỗ trợ trên toàn quốc
KMRA thực hiện hoạt động đánh giá chứng nhận cho doanh nghiệp tại nhiều tỉnh, thành phố và khu công nghiệp trên lãnh thổ Việt Nam.
► Tập trung vào hiệu lực của SMS
Hoạt động đánh giá xem xét cả sự phù hợp với yêu cầu và khả năng tổ chức quản lý, cung cấp, đo lường và cải tiến dịch vụ trong thực tế.
NHỮNG CON SỐ NỔI BẬT
|
Năng lực |
Thông tin |
|
10+ năm |
Kinh nghiệm trong lĩnh vực đánh giá và chứng nhận tại Việt Nam |
|
1.000+ doanh nghiệp |
Đã được đánh giá và chứng nhận qua các chương trình đánh giá sự phù hợp |
|
100+ chuyên gia |
Chuyên gia đánh giá và giảng viên |
|
100+ tiêu chuẩn |
Chương trình đánh giá và đào tạo thuộc nhiều lĩnh vực |
CÂU HỎI THƯỜNG GẶP
1. Chứng chỉ ISO/IEC 20000-1 có hiệu lực bao lâu?
Thông thường, chứng nhận hệ thống quản lý được cấp theo chu kỳ 3 năm và phải được duy trì thông qua đánh giá giám sát định kỳ. Hiệu lực cụ thể tuân theo quy định của tổ chức chứng nhận và chương trình công nhận áp dụng.
2. ISO/IEC 20000-1 chỉ áp dụng cho doanh nghiệp công nghệ thông tin không?
Tiêu chuẩn được xây dựng cho quản lý dịch vụ và thường được áp dụng trong lĩnh vực công nghệ thông tin. Tổ chức hoặc bộ phận quản lý và cung cấp dịch vụ trong phạm vi phù hợp đều có thể áp dụng, kể cả đơn vị cung cấp dịch vụ nội bộ.
3. ISO/IEC 20000-1 có bắt buộc không?
Tiêu chuẩn mang tính tự nguyện, trừ khi được yêu cầu trong hợp đồng, hồ sơ mời thầu, quy định của khách hàng hoặc thị trường. Tổ chức vẫn phải tuân thủ các nghĩa vụ pháp lý và hợp đồng áp dụng.
4. ISO 20000 và ISO/IEC 20000-1 có phải là một không?
Cách gọi ISO 20000 thường được sử dụng để chỉ bộ tiêu chuẩn ISO/IEC 20000. Tiêu chuẩn có thể chứng nhận là ISO/IEC 20000-1, phần quy định các yêu cầu đối với SMS.
5. ISO/IEC 20000-1 và ITIL khác nhau như thế nào?
ISO/IEC 20000-1 quy định các yêu cầu có thể đánh giá chứng nhận đối với SMS. ITIL là khung thực hành quản lý dịch vụ. Tổ chức có thể sử dụng thực hành ITIL để hỗ trợ triển khai, nhưng phải chứng minh đáp ứng đầy đủ yêu cầu ISO/IEC 20000-1.
6. ISO/IEC 20000-1 và ISO 9001 khác nhau như thế nào?
ISO 9001 quy định yêu cầu chung đối với hệ thống quản lý chất lượng. ISO/IEC 20000-1 tập trung vào hệ thống quản lý dịch vụ và các quá trình chuyên môn như mức dịch vụ, danh mục dịch vụ, sự cố, vấn đề, thay đổi và tính liên tục.
7. ISO/IEC 20000-1 có thể tích hợp với ISO/IEC 27001 không?
Có. Hai tiêu chuẩn có cấu trúc hệ thống quản lý tương thích và có thể tích hợp các quá trình chung. ISO/IEC 20000-1 cũng có yêu cầu quản lý an toàn thông tin trong phạm vi SMS, nhưng không thay thế toàn bộ ISO/IEC 27001.
8. Có bắt buộc phải sử dụng một công cụ ITSM cụ thể không?
Không. Tiêu chuẩn không quy định thương hiệu hoặc nền tảng công nghệ. Công cụ phải hỗ trợ các quá trình cần thiết, duy trì thông tin đáng tin cậy và phù hợp với quy mô, rủi ro và cách vận hành của tổ chức.
9. Doanh nghiệp nhỏ có thể chứng nhận ISO/IEC 20000-1 không?
Có. Tiêu chuẩn không giới hạn quy mô. Tổ chức cần xác định phạm vi thực tế, phân bổ nguồn lực và chứng minh SMS đáp ứng các yêu cầu áp dụng trong toàn bộ phạm vi chứng nhận.
10. Có thể chứng nhận riêng bộ phận công nghệ thông tin nội bộ không?
Có thể. Tổ chức trong phạm vi SMS có thể là một bộ phận của tổ chức lớn hơn, miễn là phạm vi, quyền hạn, dịch vụ, khách hàng và mối quan hệ với các đơn vị liên quan được xác định rõ.
11. Nếu có điểm không phù hợp thì có được cấp chứng nhận không?
Có thể, sau khi tổ chức thực hiện hành động khắc phục theo yêu cầu và tổ chức chứng nhận xác nhận việc xử lý phù hợp. Thời hạn và phương pháp xác nhận phụ thuộc mức độ điểm không phù hợp và quy định chứng nhận.
12. ISO/IEC 20000-1 có yêu cầu SLA không?
Có. Tổ chức phải thỏa thuận yêu cầu dịch vụ và mục tiêu mức dịch vụ với khách hàng, theo dõi kết quả thực hiện và báo cáo theo chu kỳ đã xác định.
13. Chứng nhận có bảo đảm dịch vụ không bao giờ gián đoạn không?
Không. Chứng nhận xác nhận SMS đã được đánh giá phù hợp trong phạm vi chứng nhận. Tổ chức vẫn phải quản lý rủi ro, năng lực, tính sẵn sàng, tính liên tục và ứng phó sự cố để kiểm soát ảnh hưởng đến dịch vụ.
14. ISO/IEC 20000-1:2018/Amd 1:2024 yêu cầu gì?
Sửa đổi 1:2024 bổ sung việc xem xét biến đổi khí hậu trong bối cảnh của tổ chức và nhu cầu của các bên quan tâm. Tổ chức cần xác định biến đổi khí hậu có phải là vấn đề liên quan đến SMS hay không và xem xét các yêu cầu liên quan của bên quan tâm.
KMRA ĐỐI TÁC CHỨNG NHẬN ISO/IEC 20000-1 CỦA DOANH NGHIỆP VIỆT NAM
KMRA hỗ trợ doanh nghiệp cung cấp dịch vụ công nghệ, đơn vị vận hành dịch vụ, trung tâm dữ liệu, doanh nghiệp thuê ngoài và bộ phận công nghệ thông tin nội bộ tiếp cận chương trình đánh giá chứng nhận phù hợp với phạm vi SMS.
Nhận báo giá trong vòng 24 giờ. Quý khách hàng có nhu cầu đăng ký chứng nhận, đào tạo ISO hoặc cần xác định tiêu chuẩn phù hợp có thể liên hệ KMRA để trao đổi thông tin phạm vi và kế hoạch đánh giá.
Nhận báo giá trong vòng 24 giờ. Quý khách hàng có nhu cầu đăng ký chứng nhận/đào tạo ISO hoặc cần tư vấn lựa chọn tiêu chuẩn phù hợp, vui lòng liên hệ KMRA để được hỗ trợ và nhận báo giá chi tiết
KMRA tư vấn quy trình chứng nhận, phạm vi đánh giá, thời gian thực hiện và chi phí phù hợp với quy mô, lĩnh vực hoạt động của từng doanh nghiệp.
CÔNG TY TNHH KMR VIỆT NAM
Trụ sở HCM: ☎ ︎+84 28 3535 4350 | Zalo 0983 890 712 | support@kmra.vn
CN Hà Nội: ☎︎ Zalo 0966 177 712 | support@kmra.vn
KMRA ACADEMY: ☎︎ Zalo 0982 704 713 | cs002@kmra.vn