
KMRA THỰC HIỆN ĐÁNH GIÁ CHỨNG NHẬN ISO/IEC 27001:2022 TẠI GREYSTONE DATA SYSTEMS
KMRA thực hiện đánh giá chứng nhận ISO 27001:2022 tại GREYSTONE DATA SYSTEMS, doanh nghiệp phát triển giải pháp AI, phần mềm và tự động hóa.
KMRA – KM Registrar & Assurance thực hiện chương trình đánh giá chứng nhận ISO 27001:2022 tại GREYSTONE DATA SYSTEMS, doanh nghiệp hoạt động trong lĩnh vực trí tuệ nhân tạo (AI), phát triển phần mềm và tự động hóa. Hoạt động đánh giá góp phần khẳng định năng lực chuyên môn của KMRA trong lĩnh vực chứng nhận hệ thống quản lý an toàn thông tin cho các doanh nghiệp công nghệ cao.
Chứng nhận ISO 27001 là gì?
Chứng nhận ISO 27001 là hoạt động đánh giá độc lập nhằm xác nhận hệ thống quản lý an toàn thông tin (Information Security Management System – ISMS) của tổ chức đáp ứng các yêu cầu của tiêu chuẩn quốc tế ISO/IEC 27001.
ISO/IEC 27001:2022 quy định các yêu cầu đối với việc thiết lập, triển khai, duy trì và cải tiến liên tục hệ thống quản lý an toàn thông tin, giúp doanh nghiệp quản lý rủi ro và bảo vệ tài sản thông tin.
Việc áp dụng và đạt chứng nhận ISO 27001 mang lại nhiều lợi ích cho doanh nghiệp:
- Nâng cao khả năng bảo vệ dữ liệu, thông tin khách hàng và tài sản công nghệ.
- Nhận diện, đánh giá và kiểm soát các rủi ro an toàn thông tin.
- Tăng cường năng lực quản trị và tính liên tục trong hoạt động kinh doanh.
- Đáp ứng yêu cầu về an toàn thông tin từ khách hàng và đối tác.
- Nâng cao uy tín và lợi thế cạnh tranh khi tham gia chuỗi cung ứng quốc tế.
Đối với doanh nghiệp hoạt động trong lĩnh vực công nghệ thông tin, trí tuệ nhân tạo và tự động hóa, ISO 27001 đóng vai trò quan trọng trong việc xây dựng môi trường quản lý thông tin an toàn, có hệ thống và phù hợp với thông lệ quốc tế.
KMRA thực hiện đánh giá chứng nhận ISO 27001:2022 tại GREYSTONE DATA SYSTEMS
Trong khuôn khổ hoạt động đánh giá chứng nhận hệ thống quản lý, KMRA đã triển khai chương trình đánh giá ISO/IEC 27001:2022 tại GREYSTONE DATA SYSTEMS.
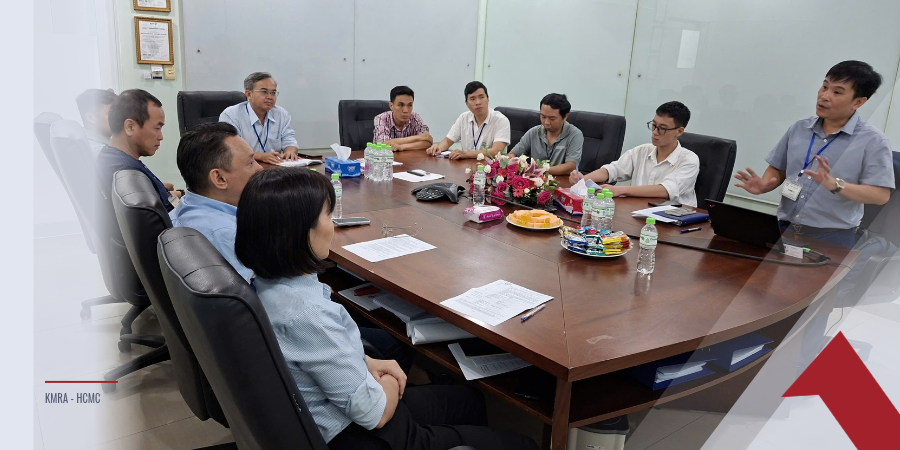
KMRA thực hiện Đánh giá chứng nhận ISO 27001:2022 tại Greystone
GREYSTONE DATA SYSTEMS là doanh nghiệp hoạt động trong lĩnh vực:
Thiết kế, phát triển, tích hợp và cung cấp các giải pháp trí tuệ nhân tạo phục vụ việc phát hiện lỗi chức năng và lỗi ngoại quan trên thiết bị di động, cũng như phần mềm vận hành các thiết bị tự động, bán tự động và robot.
Đây là lĩnh vực có yêu cầu cao về quản lý dữ liệu, bảo vệ tài sản trí tuệ, kiểm soát truy cập và bảo đảm an toàn thông tin trong quá trình phát triển, tích hợp và vận hành các giải pháp công nghệ.
Trong quá trình đánh giá, đoàn chuyên gia KMRA tiến hành xem xét hệ thống quản lý an toàn thông tin của doanh nghiệp trên cơ sở các yêu cầu của ISO/IEC 27001:2022, kết hợp phỏng vấn nhân sự, xem xét tài liệu và kiểm tra bằng chứng triển khai thực tế.
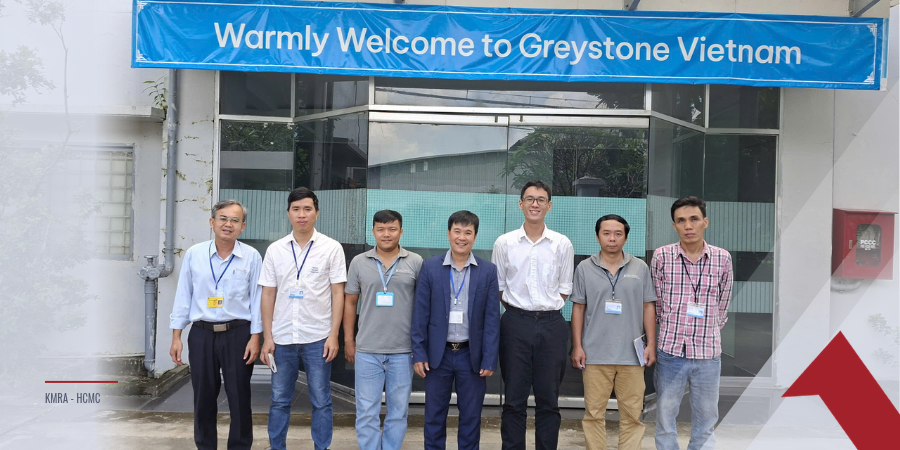
Đoàn đánh giá chứng nhận ISO 27001 KMRA và đại diện Greystone
Hoạt động đánh giá được thực hiện theo phương pháp tiếp cận dựa trên rủi ro, nhằm xác định mức độ phù hợp và hiệu lực của hệ thống quản lý an toàn thông tin trong phạm vi hoạt động được đánh giá.
Nội dung trọng tâm trong đánh giá chứng nhận ISO 27001:2022
Đối với doanh nghiệp phát triển giải pháp AI, phần mềm và hệ thống tự động hóa như GREYSTONE DATA SYSTEMS, hoạt động đánh giá chứng nhận ISO 27001 tập trung vào các nội dung liên quan đến quản lý và bảo vệ thông tin trong quá trình vận hành.
Các nội dung đánh giá trọng tâm bao gồm:
1. Quản lý rủi ro an toàn thông tin
Xem xét phương pháp nhận diện, phân tích, đánh giá và xử lý các rủi ro liên quan đến dữ liệu, hệ thống phần mềm và hoạt động công nghệ.
2. Bảo vệ dữ liệu và tài sản thông tin
Đánh giá việc quản lý, phân loại và bảo vệ thông tin, bao gồm dữ liệu khách hàng, tài liệu kỹ thuật, mã nguồn phần mềm và các tài sản thông tin có liên quan.
3. Kiểm soát truy cập và bảo mật hệ thống
Xem xét các biện pháp quản lý quyền truy cập, xác thực người dùng và bảo vệ hệ thống thông tin trước những nguy cơ truy cập trái phép.
4. An toàn thông tin trong phát triển phần mềm
Đánh giá việc tích hợp các yêu cầu an toàn thông tin vào hoạt động thiết kế, phát triển, kiểm thử, triển khai và bảo trì phần mềm.
5. Quản lý sự cố và tính liên tục trong hoạt động
Xem xét khả năng phát hiện, ứng phó, khắc phục sự cố an toàn thông tin và duy trì hoạt động của các hệ thống quan trọng.
Thông qua việc đánh giá các yêu cầu liên quan, tổ chức chứng nhận có cơ sở xác định mức độ phù hợp của hệ thống quản lý an toàn thông tin với tiêu chuẩn ISO/IEC 27001:2022.
KMRA phát triển năng lực chứng nhận ISO 27001 cho doanh nghiệp công nghệ cao
Sự phát triển của trí tuệ nhân tạo, công nghệ số và các hệ thống tự động hóa đang đặt ra yêu cầu ngày càng cao đối với công tác quản lý an toàn thông tin trong doanh nghiệp.
Đáp ứng xu hướng này, KMRA – KM Registrar & Assurance tiếp tục phát triển năng lực đánh giá chứng nhận các hệ thống quản lý theo tiêu chuẩn quốc tế, trong đó có ISO/IEC 27001:2022.
Đoàn đánh giá KMRA thực hiện đánh giá chứng nhận ISO 27001 tại Greystone
Chương trình đánh giá tại GREYSTONE DATA SYSTEMS là một hoạt động thực tế thể hiện khả năng triển khai đánh giá của KMRA đối với doanh nghiệp có hoạt động chuyên sâu trong lĩnh vực:
- Công nghệ thông tin và phát triển phần mềm.
- Trí tuệ nhân tạo (AI) và giải pháp công nghệ số.
- Thiết bị điện tử và điện tử viễn thông.
- Hệ thống tự động hóa và robot.
- Các giải pháp công nghệ phục vụ sản xuất công nghiệp.
Với định hướng phát triển chuyên nghiệp, độc lập và hội nhập quốc tế, KMRA chú trọng nâng cao năng lực chuyên gia đánh giá, tuân thủ các yêu cầu áp dụng đối với hoạt động chứng nhận và phát triển quan hệ hợp tác quốc tế.
Doanh nghiệp nào nên thực hiện chứng nhận ISO 27001?
Chứng nhận ISO 27001 phù hợp với các tổ chức có nhu cầu xây dựng hệ thống quản lý an toàn thông tin, đặc biệt là những doanh nghiệp thường xuyên xử lý dữ liệu, phát triển phần mềm hoặc cung cấp các giải pháp công nghệ.
Các nhóm doanh nghiệp có thể xem xét áp dụng ISO/IEC 27001:2022 bao gồm:
- Doanh nghiệp công nghệ thông tin và phần mềm.
- Doanh nghiệp phát triển trí tuệ nhân tạo và giải pháp AI.
- Doanh nghiệp điện tử, điện tử viễn thông.
- Doanh nghiệp cung cấp giải pháp tự động hóa và robot.
- Doanh nghiệp cung cấp dịch vụ điện toán đám mây, dữ liệu và hạ tầng công nghệ.
- Các tổ chức cần đáp ứng yêu cầu an toàn thông tin từ khách hàng và đối tác quốc tế.
Việc lựa chọn phạm vi chứng nhận ISO 27001 cần phù hợp với hoạt động thực tế, ranh giới hệ thống quản lý, tài sản thông tin và các rủi ro liên quan của từng doanh nghiệp.
Câu hỏi thường gặp về chứng nhận ISO 27001
ISO 27001:2022 là tiêu chuẩn về lĩnh vực gì?
ISO/IEC 27001:2022 là tiêu chuẩn quốc tế quy định các yêu cầu đối với hệ thống quản lý an toàn thông tin (ISMS), giúp tổ chức quản lý rủi ro và bảo vệ tính bảo mật, toàn vẹn và sẵn sàng của thông tin.
Doanh nghiệp phát triển phần mềm và AI có cần chứng nhận ISO 27001 không?
Chứng nhận ISO 27001 không bắt buộc đối với mọi doanh nghiệp phát triển phần mềm và AI. Tuy nhiên, tiêu chuẩn này đặc biệt hữu ích đối với các tổ chức cần bảo vệ dữ liệu, quản lý rủi ro an toàn thông tin và đáp ứng yêu cầu của khách hàng, đối tác.
Chứng nhận ISO 27001 có được công nhận quốc tế không?
Chứng nhận ISO 27001 có thể được cấp trong khuôn khổ công nhận quốc tế khi tổ chức chứng nhận và phạm vi chứng nhận đáp ứng các yêu cầu công nhận tương ứng. Doanh nghiệp cần kiểm tra tổ chức cấp chứng nhận, phạm vi công nhận và hiệu lực công nhận để xác định giá trị của giấy chứng nhận.
KMRA – Đối tác đánh giá chứng nhận hệ thống quản lý cho doanh nghiệp
KMRA – KM Registrar & Assurance cung cấp các dịch vụ đánh giá chứng nhận hệ thống quản lý theo tiêu chuẩn quốc tế, hướng đến tính khách quan, năng lực chuyên môn và giá trị lâu dài cho khách hàng.
Thông qua hoạt động đánh giá ISO/IEC 27001:2022 tại GREYSTONE DATA SYSTEMS, KMRA tiếp tục mở rộng kinh nghiệm đánh giá trong lĩnh vực công nghệ cao, đồng hành cùng doanh nghiệp trong việc nâng cao năng lực quản lý an toàn thông tin.
Doanh nghiệp có nhu cầu đánh giá chứng nhận ISO 27001:2022 có thể liên hệ KMRA để được cung cấp thông tin về phạm vi, quy trình và dịch vụ chứng nhận phù hợp.
KMRA – KM Registrar & Assurance Global Recognition, Local Impact.
Quý khách hàng có nhu cầu đăng ký chứng nhận/đào tạo ISO hoặc cần tư vấn lựa chọn tiêu chuẩn phù hợp, vui lòng liên hệ KMRA để được hỗ trợ và nhận báo giá chi tiết.
KMRA tư vấn quy trình chứng nhận, phạm vi đánh giá, thời gian thực hiện và chi phí phù hợp với quy mô, lĩnh vực hoạt động của từng doanh nghiệp.
CÔNG TY TNHH KMR VIỆT NAM
Trụ sở HCM: ☎︎+84 28 3535 4350 | Zalo 0983 890 712 | support@kmra.vn
Chi nhánh Hà Nội:☎︎ Zalo 0966 177 712 | support@kmra.vn
KMRA ACADEMY: ☎︎ Zalo 0982 704 713| cs002@kmra.vn
Xem thêm